组织管理控制台 Enterprise
套餐与角色
组织控制台面向组织管理员开放。此处的绝大多数设置为 Enterprise 功能。 团队会继承组织策略,且只能进一步收紧、而不能放宽该策略。
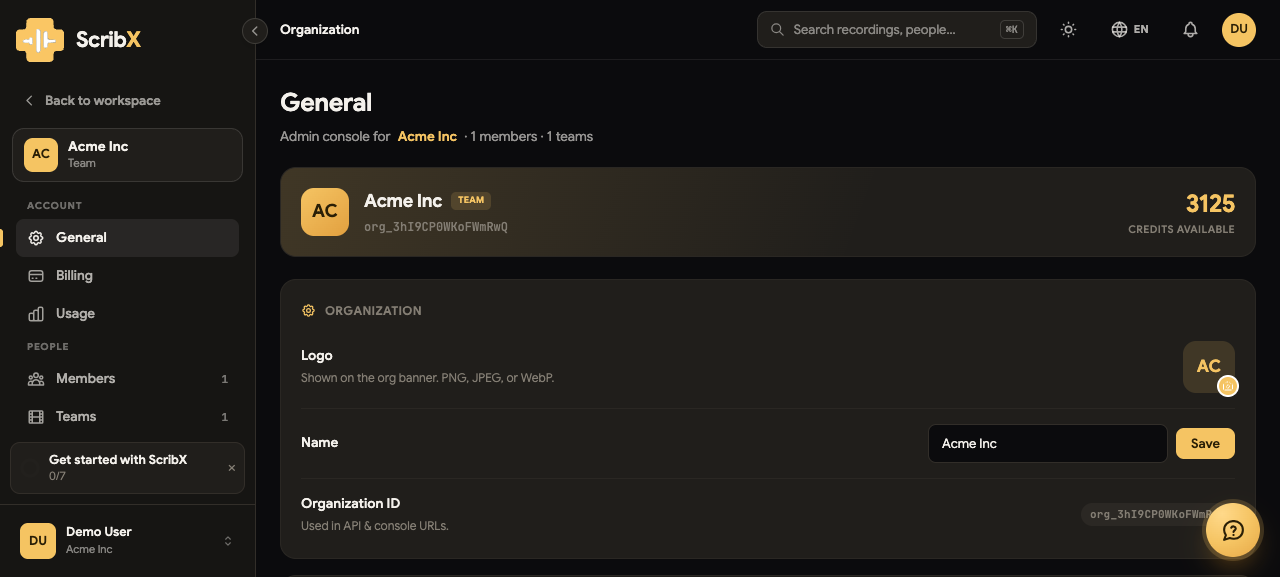
组织处于层级架构的最顶层:计费、策略和全组织默认配置均汇集于此,且所有团队都会继承它们。您可以从 Web 应用中的组织进入控制台。
组织管理员管控项
控制台分为四个版块。
账户
- 常规——组织名称、Logo 和 ID;谁可以创建团队;组织认领的邮箱域名。
- 套餐与额度——当前套餐、本周期额度及任何已购买的额度。请参阅套餐与计费。
- 用量——历时记录的会议录制数量、额度消耗和存储用量。
人员
- 成员——组织内的所有人及其组织级角色。
- 团队——组织内的所有团队。
安全
- 隐私——全组织范围内录制记录的保留时长。团队可以缩短此保留窗口,但不能延长。请参阅数据处理与保留。
- 声纹——是否启用声纹,以及成员是否可在全组织范围内共享声纹。
集成
- 转写——全组织适用的转写引擎,以及自带 STT 密钥(若有)。
- 存储——ScribX 存储,或您自己的存储桶。
- 会议平台——全组织适用的 Zoom、Google Meet 和 Microsoft Teams 连接。请参阅集成。
- 自动化——基于“当 / 如果 / 那么”的规则引擎,用于为会议打标签或转发会议摘要等操作。该功能尚未上线;面板当前仅展示规划内容。
继承机制运作原理
组织制定策略 → 团队继承并配置自己的默认值 → 成员在允许的范围内替换设置。 例如,组织指定转写引擎和保留窗口;随后,团队设置默认的录制格式和摘要格式;成员则可以替换设置自己的阅读语言。
SSO 与访问控制
套餐
SSO 和全组织管控功能适用于 Enterprise 套餐。请参阅套餐与计费。
Enterprise 组织可以通过身份提供商和全组织策略,在一个位置集中管理成员的登录方式和操作权限。
单点登录(SAML)
将 ScribX 连接到您的身份提供商(Okta、Entra ID、Google Workspace 等),以便团队成员使用现有的凭据登录。
- 组织管理员打开组织 → 安全。
- 在 ScribX 与您的 IdP 之间互换 SAML 元数据。
- (可选)强制启用 SSO,要求成员必须通过您的身份提供商登录。
有关成员端的登录流程,请参阅登录与账户。
角色与访问权限
审计历史
组织管理员可以查看关键操作的审计日志——包括登录、共享变更、删除等。审计日志保留 7 年(请参阅数据处理与保留)。